Un guide pratique pour la souveraineté des données en 2026
Par Paul Allard, PDG, Persevere Consulting Inc. — 21 janvier 2026
En 2024, la souveraineté des données était un mot à la mode. En 2026, c'est un impératif opérationnel.
Les deux dernières années ont fondamentalement redessiné la carte numérique. Entre la prolifération de l'IA générative, le durcissement de l'AI Act européen et la fragmentation des accords de transfert de données mondiaux, le concept d'un « internet sans frontières » est largement un mythe pour les données d'entreprise. Pour les juristes, les responsables de la protection de la vie privée et les architectes cloud, le défi n'est plus seulement une question de conformité — c'est une question de survie architecturale.
Si votre stratégie de données repose sur les hypothèses du début des années 2020, vous êtes probablement déjà à risque.
La nouvelle définition de la souveraineté : au-delà de la résidence
Commençons par dissiper un malentendu qui continue de hanter les comités de direction.
La résidence des données désigne l'emplacement physique où les données sont stockées (p. ex., un serveur à Francfort).
La souveraineté des données désigne les lois et structures de gouvernance auxquelles les données sont soumises.
En 2026, la distinction est critique. Si vos données se trouvent sur un serveur à Francfort mais sont gérées par un hyperscaleur américain soumis à des lois extraterritoriales (comme la FISA 702), ces données sont légalement résidentes en Allemagne, mais peuvent ne pas être souveraines.
Le spectre de souveraineté pour les architectes
Les architectes cloud doivent maintenant concevoir des systèmes sur la base d'un spectre de contrôle :
- Souverain par conception : Infrastructure où le matériel, les logiciels et les opérations sont légalement et techniquement isolés des juridictions étrangères (p. ex., partenaires locaux, clouds souverains).
- Cloud de confiance : Environnements hyperscaleurs avec des contrôles techniques supplémentaires comme la gestion externe des clés (BYOK/HYOK) et des modèles d'opérateur de confiance.
- Cloud public : Régions mondiales standard où l'efficacité prime sur l'isolation juridictionnelle stricte.
La carte territoriale 2026 : trois blocs clés
1. La forteresse européenne (RGPD + AI Act + EUCS)
L'Europe reste l'environnement réglementaire le plus strict. La mise en œuvre complète de l'AI Act de l'UE a ajouté une couche de complexité.
- La règle : Les données personnelles et les intrants d'IA « à haut risque » ne peuvent généralement pas quitter l'EEE sans garanties importantes.
- Le changement : Le Schéma de certification de cybersécurité de l'UE pour les services cloud (EUCS) a poussé de nombreuses charges de travail sensibles vers des fournisseurs strictement européens.
Action : Passez en revue vos pipelines d'inférence IA. Si vous envoyez des données clients européennes à un LLM américain, les clauses contractuelles types (CCT) ne suffisent peut-être plus si l'accès technique n'est pas strictement contrôlé.
2. Le patchwork nord-américain (Canada vs. États-Unis)
Bien que souvent regroupés, la divergence entre les deux pays s'accentue.
- États-Unis : Demeure une juridiction à forte surveillance axée sur la sécurité nationale et le commerce ouvert.
- Canada : Avec l'application rigoureuse du projet de loi C-27 (LIAD et LPVPC), le Canada s'est rapproché du modèle européen. Les organisations canadiennes se méfient de plus en plus du routage « au sud de la frontière », notamment pour les données du secteur public et de santé.
Action : Traitez le Canada et les États-Unis comme des zones de données distinctes. Une région « Amérique du Nord » dans votre console cloud est un risque de conformité.
3. La vague de localisation APAC
Des pays comme l'Inde, l'Indonésie et le Vietnam ont renforcé les lois strictes de localisation des données exigeant le stockage et le traitement local pour de nombreuses catégories de données.
Action : Évaluez vos stratégies de latence et de redondance. Vous aurez peut-être besoin de nœuds périphériques décentralisés plutôt que d'un hub centralisé à Singapour.
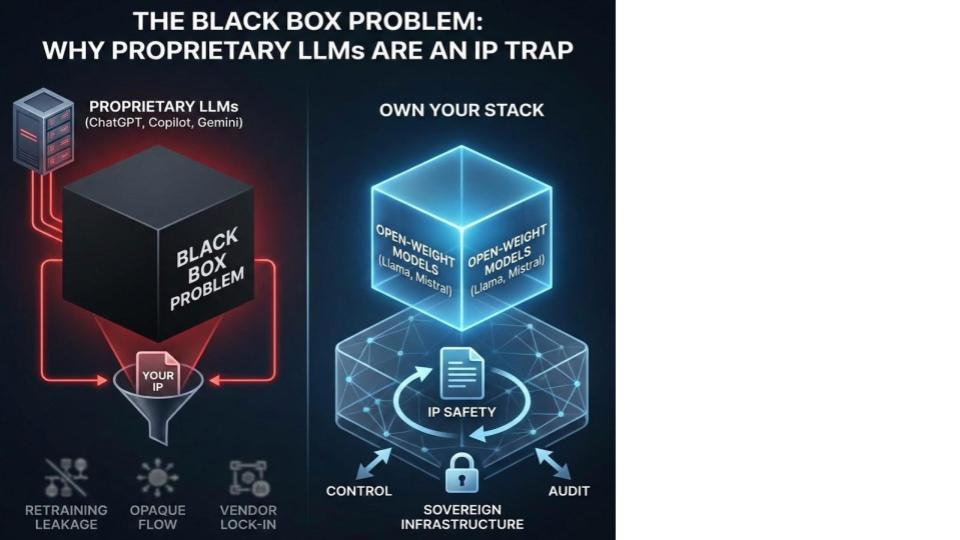
Le problème de la boîte noire : pourquoi les LLM propriétaires sont un piège pour la PI
Le changement le plus significatif dans les profils de risque pour 2026 concerne l'IA générative. Pendant des années, les organisations ont aveuglément fait confiance aux modèles « boîte noire » propriétaires comme ChatGPT, Copilot ou Gemini. Nous savons maintenant que c'était une erreur stratégique pour les secteurs à forte intensité de propriété intellectuelle.
Lorsque vous introduisez votre code propriétaire, vos secrets commerciaux ou vos données de R&D dans un LLM multi-locataire hébergé sur sol étranger, vous cédez effectivement votre PI. Même avec des garanties « Enterprise », la réalité technique vous expose à trois risques critiques :
- Ré-entraînement et fuite des modèles : Malgré les promesses contractuelles, vos données pourraient inadvertamment influencer les poids du modèle ou être conservées pour la « surveillance de sécurité ».
- Flux de données opaque : Vous ne pouvez pas auditer où va votre requête. Une requête initiée à Montréal pourrait être traitée par un cluster GPU en Virginie, soumettant instantanément vos secrets commerciaux au CLOUD Act américain.
- Dépendance fournisseur et volatilité des prix : Si votre logique métier est liée à une API propriétaire, vous êtes à la merci de la tarification, de la disponibilité et des lignes directrices éthiques de ce fournisseur.
La solution : open source et contrôle souverain
La seule façon de garantir véritablement la protection de la PI est de posséder la pile technologique. Cela signifie exploiter des modèles Gen-AI open source (comme Llama, Mistral ou d'autres modèles à poids ouverts) déployés sur votre propre infrastructure souveraine.
Pourquoi l'open source est l'avenir de l'IA sécurisée :
- Auditable et transparent : Avec l'open source, vous pouvez inspecter le code, comprendre son comportement et vérifier qu'il respecte vos politiques de sécurité — impossible avec des systèmes propriétaires en boîte noire.
- Stable et soutenu par la communauté : L'écosystème open source fournit une documentation étendue, un soutien communautaire et des offres commerciales, garantissant des opérations stables sans dépendance à un seul fournisseur.
- Protection garantie de la PI : Lorsqu'il est déployé sur votre propre infrastructure, aucune donnée ne quitte jamais votre périmètre. Vos entrées propriétaires restent entièrement sous votre contrôle.
Hébergement : le débat physique vs. contrats
Pour les équipes juridiques, le champ de bataille est passé du contrat à la pile technologique. Dans le passé, nous nous appuyions sur les Accords de traitement des données (ATD) et les Règles d'entreprise contraignantes (BCR). Cependant, des démonstrations géopolitiques récentes — où des services ont été unilatéralement coupés malgré les contrats — ont prouvé une vérité difficile :
La physique bat le droit.
Lors de la sélection de fournisseurs d'hébergement en 2026, vous devez poser trois questions :
- Qui détient les clés de chiffrement ? Si le fournisseur détient les clés, il a accès aux données. Vous avez besoin de modules de sécurité matériels (HSM) que vous contrôlez, idéalement hébergés en dehors de l'environnement du fournisseur.
- Le personnel de support peut-il accéder à la mémoire ? Les modèles de support « follow the sun » sont un point de fuite majeur. Assurez-vous que votre fournisseur propose des « Opérations Souveraines », où le support est limité à des ressortissants situés sur le territoire souverain.
- Le code est-il auditable ? Pour les charges de travail Gen-AI, vous devez pouvoir vérifier exactement ce que le modèle fait avec vos entrées. L'open source est le seul moyen d'atteindre cette transparence.
La liste de contrôle souveraineté 2026
Pour pérenniser votre organisation, alignez vos équipes Juridique, Conformité et IT sur cette liste :
- Inventaire des données 2.0 : Cartographiez non seulement où résident les données, mais aussi où elles sont traitées — notamment pour l'inférence IA.
- Gestion des clés : Mettez en œuvre le « Hold Your Own Key » (HYOK) pour tous les ensembles de données sensibles.
- Révision juridictionnelle : Réévaluez tous les fournisseurs SaaS américains traitant des données de citoyens européens ou canadiens.
- Stratégie de sortie : Avez-vous un plan de portabilité ? Si un événement géopolitique coupe l'accès à un grand fournisseur cloud, pouvez-vous migrer vers un cloud privé souverain en 48 heures ?
Conclusion
En 2026, la souveraineté des données n'est plus un « nice to have » — c'est le fondement de la confiance numérique. Les organisations qui prospéreront seront celles qui cessent de se fier uniquement aux contrats sur papier et commencent à intégrer la souveraineté dans leur architecture technique.
Avertissement : L'IA a contribué à la création de cet article, mais il a été guidé, révisé et vérifié par les experts humains de Persevere Consulting. Le contenu est fourni à titre d'information générale uniquement et ne constitue pas un conseil juridique ou de gestion.